
Boas práticas para garantir a segurança de suas transações de crédito
Se você vende com cartão de crédito pela internet, esta página mostra as proteções que pedimos no seu checkout e o que fazer quando a Safe2Pay bloqueia o cartão na sua conta.
Se você chegou aqui pelo e-mail de bloqueio, comece em Fui bloqueado: o que fazer. As proteções que pedimos para liberar o método estão em Proteções do checkout.
Como funciona o monitoramento
A Safe2Pay acompanha as transações de cartão de todas as contas para identificar teste de cartão e outros padrões de fraude. Quando encontramos na sua conta um padrão compatível, bloqueamos o cartão de crédito de forma preventiva, suspendemos os repasses da conta e avisamos por e-mail. O aviso parte de [email protected] e lista as transações mais recentes da conta, com data, valor, situação e IP de origem.
Teste de cartão é o nome que o mercado dá a um ataque comum. Criminosos com uma lista de números de cartão usam o checkout de uma loja real para descobrir quais ainda funcionam. Um robô dispara dezenas ou centenas de compras de valor baixo, uma atrás da outra, cada uma com um cartão diferente. As compras autorizadas viram chargeback semanas depois, quando o dono do cartão vê a cobrança. As recusadas também custam: os emissores e as bandeiras passam a ver a sua loja como origem de tentativas de fraude. O bloqueio interrompe o ataque enquanto ele acontece.
Fui bloqueado: o que fazer
1. Entenda o que mudou na sua conta
- A Safe2Pay recusa as novas transações no cartão de crédito até a liberação, inclusive as cobranças de assinaturas. Se você tem assinantes, avise-os ou ofereça Pix e boleto nesse período.
- Pix, boleto e os demais métodos continuam funcionando.
- Os repasses da conta ficam suspensos até o fim da análise e voltam ao normal na liberação. O e-mail de aviso confirma o que mudou na sua conta.
- O bloqueio não cancela as transações já feitas. As autorizadas seguem o fluxo normal, e por isso o próximo passo é estorná-las.
2. Contenha o ataque
Estorne as transações autorizadas do ataque. Elas foram feitas com cartões de outras pessoas, e os donos dos cartões vão contestar. Estornando agora, você evita o chargeback e os custos dele; no estorno de crédito, a Safe2Pay devolve a tarifa inteira. Comece pelas transações listadas no e-mail e inclua as outras do mesmo período com o mesmo perfil de valor baixo. Você estorna no painel, em Transações, ou pela API: Estornar cobrança de crédito.
Confira se as transações do aviso existem no seu sistema. Procure os identificadores do e-mail nos seus pedidos. Se não estão lá, as cobranças não passaram pelo seu checkout: alguém usou a sua chave de API direto na nossa API. Nesse caso, peça a troca da chave na hora, respondendo ao e-mail do bloqueio ou pelo suporte, atualize a integração com a chave nova e procure onde a antiga ficou exposta. Os lugares mais comuns são o código do site ou do aplicativo, um repositório público, logs, e plugins ou fornecedores com acesso à integração. A página Autenticação explica onde a chave fica no painel.
Guarde os registros do período. Os logs do seu checkout, com IP, dispositivo, e-mail e sessão de cada tentativa, ajudam a sua investigação e a nossa análise. Se a sua integração envia as transações a partir do seu servidor, o IP que aparece no e-mail é o do seu servidor, e o IP do comprador está nos seus logs.
3. Proteja o checkout
Aplique as proteções do checkout descritas abaixo. Para liberar o método, pedimos no mínimo o CAPTCHA na etapa de pagamento e o limite de tentativas. Se uma plataforma ou uma agência mantém o seu checkout, acione quem cuida do código.
4. Peça a revisão
Responda ao e-mail do bloqueio com:
- as evidências das proteções aplicadas: capturas de tela do CAPTCHA na etapa de pagamento, a configuração dos limites de tentativas e a data em que entraram no ar;
- a lista das transações estornadas;
- se as transações do aviso existem ou não no seu sistema;
- uma descrição curta do que você encontrou do seu lado.
A equipe de Segurança analisa e responde em até 2 dias úteis. Se as proteções estiverem confirmadas, liberamos o método, os repasses voltam ao normal e você recebe um e-mail avisando. Se faltar algo, respondemos dizendo o que falta. Pedidos de liberação sem as proteções aplicadas voltam com a mesma resposta: precisamos ver o que mudou no checkout.
5. Se a conta bloqueada é uma subconta do seu marketplace
Quem responde pelo marketplace recebe o mesmo aviso, com a identificação da subconta. Como o checkout é da plataforma, é ela que aplica as proteções, e elas valem para todas as subcontas. Consolide a resposta: o que foi aplicado no checkout, os estornos feitos e o que a subconta encontrou. A subconta também recebe o aviso e pode responder.
6. Depois da liberação
O monitoramento continua. Se um novo padrão suspeito aparecer, podemos bloquear o método de novo, e você recebe um novo aviso. As cobranças de assinaturas recusadas durante o bloqueio seguem as retentativas do módulo de recorrência (tabela de retentativas); confira no painel as cobranças que ficaram pendentes.
Proteções do checkout (o que pedimos para liberar)
CAPTCHA na etapa de pagamento
O teste de cartão é feito por robôs. Um CAPTCHA na etapa em que o cliente envia o cartão barra a automação, por isso ele é a primeira proteção que pedimos.
- Use o reCAPTCHA v3 na página de pagamento, com uma pontuação mínima, e mostre um desafio visível (reCAPTCHA v2, "Não sou um robô") quando a pontuação ficar abaixo dela ou depois de uma tentativa recusada.
- Se a sua loja só consegue implementar um dos dois, fique com o desafio visível. É ele que impede o robô de seguir tentando.
- Valide o token do CAPTCHA no seu servidor antes de enviar a transação à Safe2Pay. Um robô pula a validação feita só no navegador.
Documentação do Google: reCAPTCHA v3 e reCAPTCHA v2 visível.
Limite de tentativas e controle de velocidade
- Limite as tentativas de pagamento por comprador (CPF, usuário ou e-mail), por sessão e por dispositivo, dentro de uma janela de tempo. O limite por IP serve como complemento: redes de empresas e operadoras de celular compartilham IPs, e quem ataca troca de IP com facilidade.
- Depois de poucas recusas seguidas, três em dez minutos por exemplo, bloqueie novas tentativas por um período e exija o desafio visível.
- Não deixe trocar de cartão várias vezes no mesmo pedido. Depois de uma recusa, a nova tentativa pede uma nova sessão identificada.
- Acompanhe o checkout em tempo real. Picos de recusas, valores baixos repetidos e cartões diferentes vindos do mesmo dispositivo ou IP indicam um ataque em andamento. Tenha um jeito de pausar o checkout quando isso acontecer.
Identificação do comprador antes do pagamento
Peça cadastro ou login, com e-mail confirmado ou CPF, antes da etapa de pagamento. Um checkout que aceita cartão sem identificar quem compra é o mais fácil de atacar. Para quem compra uma vez só, um código de confirmação por e-mail ou SMS já afasta a maior parte dos robôs.
Autenticação 3DS 2.2.0
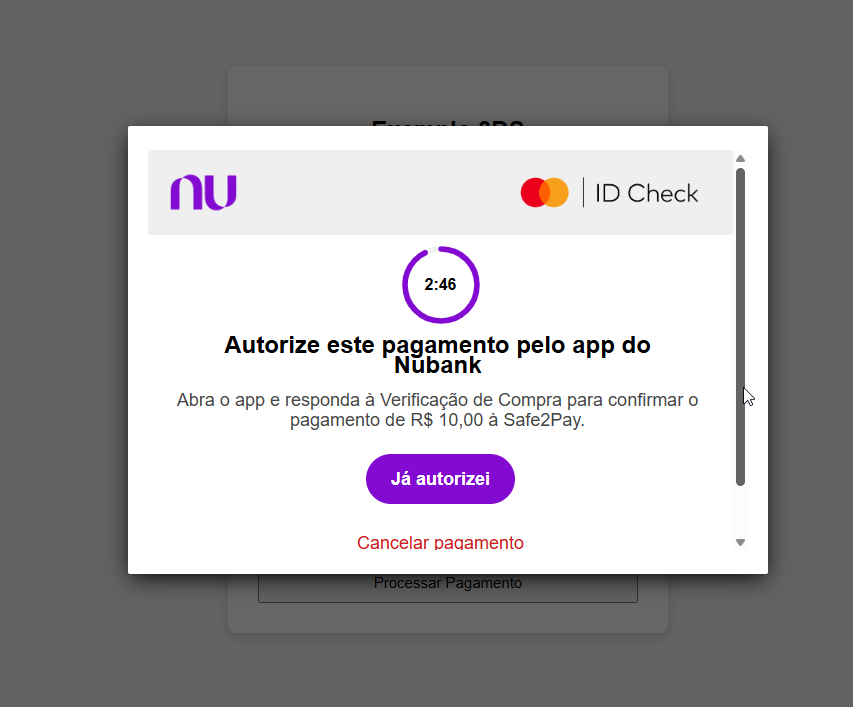
Autentique as transações com o protocolo 3DS 2.2.0. O emissor confirma que quem compra é o dono do cartão e, nas transações autenticadas, a responsabilidade por chargeback de fraude passa para ele. O guia Autenticação 3DS e a referência da API mostram como integrar.
Exemplo de utilização do 3DS:
Chave de API só no servidor
A chave de API identifica a sua conta. Guarde-a só no seu servidor, fora do código do site, do aplicativo e de repositórios públicos. Use chaves diferentes para sandbox e produção, e peça uma chave nova assim que suspeitar de vazamento. A página Autenticação explica onde ela fica no painel.
Dicas para vender com segurança na internet
- Validação de CPF: confirme se o CPF informado no pedido corresponde ao nome do comprador;
- E-mail: avalie o provedor de e-mail utilizado. Golpistas geralmente utilizam serviços gratuitos devido à facilidade de criação de contas falsas para realizar compras;
- UF/CEP de entrega: realize análises sobre regiões de risco e verifique se há múltiplos pedidos destinados ao mesmo endereço. No momento da entrega, solicite documentos e confronte com os dados informados na compra;
- Histórico de compras: verifique se há diversas compras realizadas em um curto intervalo de tempo pelo mesmo cliente;
- Pedidos urgentes: fique atento a solicitações com alto grau de urgência, pois fraudadores costumam ter pressa em receber o produto;
- Forma de pagamento: analise se o cliente realiza diversas compras utilizando diferentes cartões de crédito, sem demonstrar preocupação com os valores;
- Pesquisa no Google: em casos suspeitos, busque informações e registros na internet para validar os dados fornecidos;
- Histórico do cliente: mantenha um banco de dados com o histórico de compras e formas de pagamento. Registre não apenas transações concluídas, mas também tentativas não efetivadas e seus respectivos motivos. É essencial armazenar informações de clientes envolvidos em fraudes (nome, CPF, endereço, CEP, e-mail, entre outros);
- Lista negativa: crie e utilize uma lista de bloqueio. Essas informações ajudam a traçar o perfil de fraudadores e servem como alerta para novos pedidos com dados semelhantes;
- Capacitação da equipe: prepare seus colaboradores para identificar comportamentos suspeitos, avaliar riscos e decidir sobre a aprovação das transações com maior segurança.
Dúvidas
Se recebeu um aviso de bloqueio, responda ao próprio e-mail. A equipe de Segurança acompanha a caixa [email protected]. Desconfie de mensagens sobre bloqueio vindas de outro remetente, ou que peçam senha, dados de cartão ou um pagamento para liberar a conta. A Safe2Pay não pede nada disso.
Updated about 18 hours ago